Nesta semana o mundo, ainda todo enrolado com essa pandemia, enfrenta agora mais um novo problema provocado por um encalhe de um super porta-contêineres que bloqueou uma das mais importantes rotas entre a Ásia e a Europa.
O nome do navio é Ever Given, da empresa Evergreen que, segundo eles, devido a ventos fortes, o navio desviou e acabou se esbarrando em um banco de areia, bloqueando totalmente a passagem do canal.
E não dá para passar.
A situação é tão complicada que a rota alternativa dos navios, tanto na ida quanto na volta, terá que ser uma que foi feita, pela primeira vez, por Vasco da Gama, em 1498, que é contornar o Cabo da Boa Esperança.
Fonte G1 e JN: Para o Brasil não faz muita diferença mas, para a Europa o caminho é mais longo.
E, por ser uma rota mais longa e cara, que fizeram o canal de Suez, ainda no século XIX. Mas este problema de ventos carregando um grande navio não é o primeiro do Ever Given. De acordo com https://www.mopo.de/hamburg/frachter-rammt-faehre-knapp-an-der-katastrophe-vorbei-32016794, em fevereiro de 2019, este mesmo navio, ao sair do porto de Hamburgo, na Alemanha, acabou batendo em um pequeno ferry boat, como mostra este vídeo abaixo:
E impacto foi em cima do barco.
Praticamente acabou com o barco.
Segundo os relatórios apresentados, a causa da colisão com o ferry boat eram ventos fortes que empurrou o Ever Given contra a pequena embarcação.
E, dois anos depois, essa nova ventania no Egito empurra o barco fazendo ele encalhar atravessado no Canal de Suez.
É muita coincidência, mais uma o capitão pode pedir música para o Fantástico. A única diferença entre os dois incidentes e no tamanho do prejuízo. Enquanto em Hamburgo a perda é apenas de um pequeno barco, no Egito o prejuízo já está em torno de alguns bilhões de dólares.
Hoje vou contar a história de uma das maiores mancadas da Deep Web. Muito por conta de algumas falhas deixadas por um dos maiores mercadores no submundo da rede Tor. A prisão de Dread Pirate Roberts, o administrador da controversa Silk Road.
O Silk Road era bastante conhecido pelo comercio de drogas de forma anonima e as transações eram feitas em Bitcoin, o que dava uma dificuldade enorme para o FBI, que tentava, a dois anos, derrubar o site de qualquer forma.
Isso até que um agente fiscal da Receita dos EUA, Gary Alford, resolveu fazer algumas buscas na Internet para encontrar o administrador e criador do Silk Road. Com algumas pesquisas no Google, ele tentou localizar as primeiras menções do Silk Road. Observando alguns forums do https://bitcointalk.org, ele notou que um usuário estava fazendo várias perguntas sobre bitcoin e comércio e, numa das postagens, este usuário simplesmente divulgou um email do gmail.: rossulbricht@gmail.com. Como assim alguém que quer se esconder divulga um email do gmail e, o pior, sendo um possível nome e sobrenome: Ross Ulbricht?? De início Gary mostrou o email para os colegas do FBI mas não ligaram a mínima pelo fato que tudo foi encontrado por conta de uma busca no Google. Então o Gary resolveu ir mais a fundo na pesquisa. Conseguiu levantar diversos dados sobre o Ross Ulbricht, descobriu-se que ele estava em São Francisco, achou alguns vídeos e, depois, fez várias pesquisas em fóruns especializados em busca de algo que possa ligar ele ao Silk Road até que encontrou algumas perguntas como essa e essa no Stackoverflow com o username frosty.
Agora que vão ligar A com B nessa.
Ligando tudo isso com a localização do servidor da Silk Road por conta de uma falha no sistema de CAPTCHA, o que deu a localização mais precisa de onde o Dread Pirate Roberts se logava. Gary voltou a entrar em contato com o FBI, já com as informações que ligavam o frosty ao Ross Ulbricht e ao Dread Pirate Roberts. Então foi facil obter um mandado e prepararam uma operação para prender-lo.
Com isso, em outubro de 2013, uma equipe do FBI foi até São Francisco e seguiram Ross Ulbricht até uma biblioteca e esperaram que ele se logasse no laptop na Silk Road, como Dread Pirate Roberts, para que possam prender-lo em flagrante. Assim que se logou, fizeram uma pequena distração e tomaram o laptop dele e, em seguida, o prenderam.
O Gary até que queria assistir, já que foi ele que descobriu tudo, mas não conseguiu a autorização a tempo para que ele possa assistir a cena de camarote. Mas ficou feliz ao receber o email dizendo que estava certo e acabaram prendendo ele.
No final de tudo Ross Ulbricht foi condenado pelos crimes de lavagem de dinheiro, hacking e conspiração para tráfico de drogas. Foi sentenciado a prisão perpétua sem possibilidade de progressão ou condicional.
Isso mostra que, por mais que as ferramentas sejam seguras, o maior ponto de falha sempre está localizado entre o teclado e a cadeira. O fato de publicar um email do gmail com nome real e errado em parte da configuração do site ajudou a tirar a máscara do anonimato do Dread Pirate Roberts. Ou seja, se quiser ficar escondido, cuidado com as pistas que deixa no caminho. Uma pergunta no Google pode te achar mais rápido do que possa imaginar…
Mais detalhes no vídeo da BBC logo abaixo. Infelizmente está todo em inglês mas o texto acima já é totalmente baseado nele.
Infelizmente houve um acesso não autorizado na minha máquina. Por sorte não aconteceu muita coisa. Mas como isso aconteceu???
Apesar de todas as medidas de segurança que tomo para evitar problemas, no último domingo notei que algo estava errado quando a impressora imprimiu diversas folhas de modo bem estranho.
Gastou todo papel que estava na bandeja
A princípio pensei que fosse uma doideira no sistema da HP ou do Google, já que a minha atual impressora utiliza WiFi e todas as máquinas de casa podem imprimir diretamente na impressora.
Como não encontrei nada de errado fui dar uma olhada nos logs do CUPS e encontrei duas coisas estranhas nos últimos trabalhos de impressão. Justamente a impressão que gastou as folhas é que contem uma string semelhante a essa:
smbprn.00000053 Remote Downlevel Document
E o usuário usado é totalmente diferente dos que normalmente são usado nas impressões. O que seria eu e a, minha esposa, Regiane. Mesmo assim ainda aparece mais o meu nome de usuário já que a Regiane usa um notebook a parte e a impressão é direto na impressora, sem passar pela minha máquina. Então o problema cai direto no Samba (por causa do smbprn). Mas como isso pode acontecer??
Normalmente as portas usadas pelo Samba e, por tabela, pelo sistema de compartilhamento do Windows são bloqueadas pelo Oi Velox já tem anos, juntamente com outras portas. Até aí nada demais e pode ser considerado até uma boa medida de segurança já que deixar um compartilhamento Windows exposto na rede externa é o mesmo que deixar a porta do galinheiro aberta para a raposa entrar.
O resultado pode ser esse de cima
Claro que, a muitos anos atrás, foram feitos vários portscans e testes que mostraram que a porta 139, a responsável pelo método de compartilhamento do Windows e do Samba, estavam filtrados, o que deixava a minha máquina segura e, consequentemente, ficava tranquilo.
Mas, de alguma data desconhecida até o momento da publicação deste artigo, algum gerente de TI da Oi resolveu revisar os bloqueios e liberou as portas 137, 138, 139 e 445. Tudo isso sem nenhum aviso e em um momento bem perigoso por conta dos ataques que tiraram um monte de máquinas Windows do ar.
Será que foi algum estagiário? Não quero acreditar que a Oi colocou alguém desse tipo para fazer isso.
Como a liberação foi sem aviso prévio, parte dos compartilhamentos ficaram totalmente expostos na rede. Alguns compartilhamentos tinham senhas e nem foram afetados, outros eram somente leitura e havia um, onde guardo programas para instalar no notebook e nas máquinas virtuais, estavam com permissão total de leitura e escrita. É neste compartilhamento onde foi notado a maior alteração. Vários arquivos de instalação foram infectados com alguns malwares e outros apareceram para infectar qualquer máquina que tentar executar na rede.
Sem contar com o compartilhamento da impressora, que estava exposto. O invasor ou algum malware que esteja se espalhando, pensou que a minha máquina era mais uma Windows e enviou um malware, na esperança que o spooler do Windows rodasse e baixasse todos os componentes para que possa infectar ou sequestrar os arquivos, da mesma maneira que o WannaCry fez. Porém estava no Linux e o Samba repassou para o CUPS e o mesmo ignorou o arquivo e repassou para a impressora. O resto da história todo mundo já sabe.
Mas como saber se está em perigo??
Uma página que recomento é essa: https://www.grc.com/x/ne.dll?bh0bkyd2 Nesta página pode mostrar quais portas estão abertas e quais compartilhamentos estão expostas na rede.
O resultado que pode aparecer são esses:
Se o link 'File Sharing' mostrar a mensagem "Unable to connect with NetBIOS to your computer.", isso pode indicar:
Ou a sua máquina está protegida, o que significa que está seguro
Ou está atrás de um roteador, o que coloca uma barreira antes da sua máquina. Neste caso só deve se preocupar um pouco mais com a segurança do próprio roteador.
Agora se o mesmo link mostrar uma página dizendo o nome da sua máquina e os compartilhamentos, aí tem que se preocupar e muito. Qualquer um pode ver a sua máquina e fazer qualquer coisa para acessar os arquivos que estão nele.
Para evitar isso podemos fazer o seguinte:
No Windows:
Vá nas propriedades do adaptador de rede PPPOE e desmarque o 'Compartilhamento arquivos/impressoras para redes Microsoft'
Esse é um exemplo mostrando uma das placas de redes. Mas a primeira opção deve ser desmarcada caso seja a interface PPPOE
Feito isso refaça o teste e vai notar que os compartilhamentos não estão mais expostos na rede externa.
No Linux;
Esse foi o meu caso, onde o Samba deixou os compartilhamentos expostos. Para resolver isso edite o /etc/samba/smb.conf e adicione o seguinte, no final da seção [global]:
bind interfaces only = yes
interfaces = lo eth0
Assim, o Samba só vai deixar as portas abertas na interface local (do localhost) e na eth0. Deixando a interface ppp0 com menos falhas para explorarem e fazerem a maior bagunça.
O saldo final de tudo isso foram algumas folhas, que viraram rascunho, provavelmente alguns vídeos fotos e músicas foram copiados (Nada comprometedor já que os arquivos mais particulares estavam em áreas mais seguras do computador ou fora), e alguns instaladores danificados (isso é resolvido com um novo download). Nenhum rootkit foi encontrado, o que é uma notícia melhor ainda.
Isso ainda mostra que o Linux é seguro. Pode não ser totalmente seguro. Mas, mesmo com uma combinação de um descuido meu com uma pisada de bola da Oi, o estrago ficou restrito a apenas alguns compartilhamentos e só. Agora, se fosse uma máquina Windows que não estava totalmente atualizada e com as portas abertas:
Essa é uma postagem bem inspirada no http://olhardigital.uol.com.br/noticia/infografico-mostra-os-principais-memes-da-internet-brasileira-em-2015/54007, aonde a Infobase Interativa fez um infográfico mostrando quais foram os principais memes de 2015 nas redes daqui do Brasil. Em vez de reproduzir o infográfico, vou reproduzir os memes direto aqui, com direito a vídeos, fotos e outras coisas. Ainda vou colocar duas menções honrosas que não apareceram mas, que vale a pena relembrar.
A retrospectiva da Infobase separou por categorias. Vamos passear por todas elas.
Personagens
Põe a cara no sol, mona
Natasha Martony viralizou em plenas férias na Europa. A transformista gravou um vídeo onde falou a frase "Põe a cara no sol, mona" para incentivar gays e drag queens a saírem sem maquiagem pelas ruas. O vídeo conquistou famosos como Paulo Gustavo e Marcus Majella e gerou uma série de covers. A imitação mais famosa tem mais de 600 mil visualizações no Youtube. Já acabou , Jéssica?
Entre os memes mais comentados de 2015 está a famosa briga de Jéssica e Lara, a estrela da gravação. O vídeo que teve mais de 490 mil visualizações no Youtube, ganhou inúmeras paródias na Internet, e até um jogo para Android. Segundo a professora das adolescentes, elas voltaram a ser amigas. Porém, será que a gente já pode esperar pela parte 2 do já acabou, Jéssica?
Dinofauro
Com cerfeza vofê já oufiu falar do Dinofauro! É praticamente um trava-língua! O dinossauro azul vem junto de uma frase hiária com o F no lugar de algumas consoantes, já que o personagem não tem a mandíbula inferior. A páfina offifial do Dinofauro tef maif de 200 mil curfidas!
Senhora
Pega no flaga, senhora! A filiada da Rede Globo em Goiás denunciou funcionários públicos que batem o ponto no trabalho e vão embora na sequencia. Entre eles está Edinair Maria dos Santos, a famosa senhora que saiu correndo quando foi questionada sobre o esquema. A repórter persegiu a servidora atrás de respostas para a entrevista chamado-a de senhora várias vezes. Além de ter viralizado na Internet, o meme se tornou jogo para smartphone, chamado de "Senhora Volta Aqui".
Menção honrosa adicionada pelo Adilson: A ida da Fabíola na manicure e a fúria do corno ao pegar-la no flaga com o melhor amigo.
Esse é o meme que surgiu bem no final do ano provocado pelo melhor enredo de novela mexicana. Tudo começou com a Fabíola que é casada com o Cadu e ela pula a cerca com o melhor amigo do Cadu, que é casado com a irmã da Fabíola. E, nas saídas, dá a desculpa que ia pintar a unha. Aí surgiram vários memes relacionado a pintura de unha com traição. Depois disso rolaram mais vídeos da Fabíola pintando a unha mas não publicarei aqui já que é classificado como NSFW (Not safe for Work - Não seguro para ver no serviço). No vídeo acima o Marcelo Rezende, no Cidade Alerta, explica, em todos os detalhes, a história toda e, se não aparecer outra coisa chamativa, será o meme que fecha o ano de 2015.
Expressões
Miga, sua loca
O surgimento desta expressão que representa as indiretas (e diretas) bem-humoradas que as amigas trocam na web segue a sina de diversos outros memes e não tem origem definida. Mas uma página no Facebook, intitulada "Miga, sua loca", concentra a maior parte dos conteúdos citados com a frase.
Falsiane
A provável origem do termo "Falsiane", que indica uma pessoa falsa, aconteceu numa conversa no Twitter entre Camila Pitanga e um fã, que adjetivou a atriz desta forma. Depois disso, o termo se espalhou pela web, gerando imagens e interações entre amigos, e indiretas para desafetos.
Manda nudes
Ok! Tá aqui os nudes :P
Pedir fotos íntimas de outras pessoas foi febre e gerou bastante polêmica em 2015. Seja pelo Facebook, Twitter, Whatsapp ou Snapchat (talvez o aplicativo mais "adequado" para esta prática), pedir um "Manda Nudes" se popularizou pelo humor das imagens com a frase, muitas vezes fazendo uma paródia com logotipos de programas, séries, livros e produtoras.
Deboísmo
Mil tretarão ao teu lado, mas você não será atingido porque és de boas! O Deboismo é uma nova filosofia de vida que ganhou muitos adeptos nas redes sociais. É provável que frases que inspiram a cultura "de boas" estejam associadas ao bicho preguiça, o animal escolhido como representante da causa. Com isso surgiu a página Deboísmo, que possui mais de 500 mil fãs no Facebook.
Me solta
Uma reprodução da pintura 'L'Amour Désamé'(O Amor Desarmado) de William-Adolphe Bouguerenau, modificada pelo brasileiro Mandrak, fez bastante sucesso em 2015. A obra virou o meme mais famoso para representar o descontrole do ímpeto de agir em determinada situação, o que foi utilizado com dose extra de ironia pelos internautas.
Polêmica
Vestido azul e preto ou vestido branco e dourado
Esse meme dividiu opiniões na internet! Afinal, alguns juravam que o vestido era #PretoeAzul e outros insistiam que era #BrancoeDourado. De qual lado você ficou? A polêmica começou quando Caitlin McNeill, uma escocesa de 21 anos, compartilhou a foto do vestido no seu Tumblr. O famoso vestido foi usado pela mãe da noiva em um casamento que a banda de folk, na qual a internauta faz parte, estava tocando. A partir da publicação, a imagem se viralizou e ganhou diversos memes na web. Até celebridades participaram da discussão, como Ellen DeGeneres, Taylor Swift e Kim Kardashian.
O vestido original é preto e azul, mas a foto tem um efeito causado pela luz do ambiente que faz com que o fundo da imagem fique saturado, o que abre brechas para que seu cérebro interprete com mais liberdade. Para ver o vestido mudando de cor, coloque a imagem em um ambiente mais claro ou escuro. Parece mágica!
OBS do Adilson: Já cheguei a ver o vestido como branco e dourado mas, com o tempo, o meu cérebro se acostumou e, agora, só vejo preto e azul.
Música
Falsete da Melody
Incentivada pelo pai, MC Belinho, a cantora mirim MC Melody viralizou na internet brasileira neste ano com o seu falsete, técnica de canto para atingir notas mais agudas. Se intitulando como "Rainha do Falsete", Melody caiu nas graças dos internautas, que criaram memees e paródias de músicas com as exibições da funkeira.
Wesley Safadão
Quando o cearense Wesley Oliveira da Silva assumiu o posto de vocalista da "Garaota Safada", banda da sua família, não sabia o sucesso que faria no mundo musical e na internet. Wesley Safadão é considerado um dos artistas mais bem pagos do Brasil (cache de 500 mil reais por show) e tem uma legião de fãs na internet, que criaram memes com suas músicas, fotos e frases.
Futebol
Dibre
Tô aqui jogando um Ronaldinho Super Dash!! kkk Qual a maior pontuação de vocês? Quem não tem ainda, faz o download: http://t.co/IBJOS8kqZR
"Vou te dibrei", Dibra eu" e outras variações do termo "dibrar" ganharam a web brasileira, tendo como representante maior o jogador Ronaldinho Gaúcho, duas vezes o maior jogador de futebol do mundo pela FIFA, conhecido por sua habilidades e dribles desconcertantes. A palavra "dibre" viria formada pelos boleiros, ao errar a pronúncia correta da ação.
Marinho
O jogador Marinho estava saindo de campo quando parou para dar uma entrevista ao vivo aos reporters. Em meio às perguntas, o atleta ficou sabendo que estava suspenso para próxima partida e disparou um "Quem m****, hein?". A frase ganhou várias imagens engraçadas nas redes sociais e até ganhou um pagode.
Eurico Miranda
Porque o vôo para Moscou?? Simples. De Moscou, o Eurico Miranda pega um avião ou trem para Sibéria. :) pic.twitter.com/bZcOyentgX
Com as frases "O respeito voltou. Ponto" e "Se o Vasco cair eu me mudo para Sibéria". O presidente vascaíno Eurico Miranda foi um prato cheio para os criadores de memes. A fraca temporada do curzmaltino, que culminou com o rebaixamento para a série B, rendeu muitas piadas na internet.
Política
Frases Dilma
Em seus discursos este ano, a presidente Dilma Rouseff falou diversas pérolas como "Mulher sapiens", "Estocar vento", "Saudando a mandioca" e a mais famosa "Não vamos coloca meta. Vamos deixar a meta aberta, mas, quando atingirmos a meta, vamos dobrar a meta", o que gerou uma enxurrada de memes sobre a forma atrapalhada de suas declarações.
Celebridade
Oscar
Quem vai ganhar o prêmio de melhor meme no Oscar 2015? Vamos aos indicados: Lady Gaga desfila usando suas luvas inusitadas no tapete vermelho e Meryl Streep grita, sem deixar de ser diva, "You go girl!"(Vai, garota!) durante a premiação. E o Oscar vai para...
Bela Gil
Você pode substituir tudo, menos a Bela Gil! A apresentadora e chefe de cozinha natural deu o qu falar com as suas criativas e, digamos, inusitadas trocas alimentares em seu programa Bela Cozinha, no canal GNT. Hummm... que delícia #SóQueNão!
Menção honrosa adicionada pelo Adilson: Paolla de Oliveira
A aparição dela na minissérie Felizes para Sempre deu o que falar. Não sei o porque não adicionaram na lista. Isso viralizou de várias formas que foi imitado por muita gente. É só olhar o vídeo para entender o porque. E que porque...
Atualização: 26/12/2015: Faltou uma categoria. Foi falha minha mas, já adiciono aqui.
Filmes
De volta para o futuro
21 de outubro de 2015. Essa data representa o futuro vivenciado por Marty McFly(Michael J. Fox) e Dr. Emmett Brown (Christopher Lloyd) no segundo filme da franquia "De volta para o futuro". Carros voadores, skates flutuantes, Pepsi Perfeita: quais previsões do filme aconteceram neste ano e quais estão mais distantes de se tornarem realidade?
Essas especulações geraram vários memes as redes sociais e muitos fãs vibraram com a brincadeira e, claro, com a homenagem.
John Travolta confuso
Alguém confuso por ai? Um dos memes mais recentes deste ano foi originado de uma cena do filme "Pulp Fiction - Tempo de Violência", de 1994, em que Vicent Vega, personagem de John Travolta, fica confuso ao entrar na casa de Mia Wallace, interpretada por Uma Thurman, e ouvir a voz dela pelos auto-falantes. O meme virou febre e ganhou diversas montagens engraçadas na web.
Evento
Black Friday
Black Friday ou Black Fraude? No Brasil, não faltaram memes sobre o dia do ano mais esperado pelos consumidores. Sejam sobre denúncias de falsos descontos ou reclamações pela falta de dinheiro para comprar, os memes da Black Friday rechearam de humor a internet brasileira.
Enem
A história se repete todos os anos no Enem. Estudantes que chegam atrasados e são barrados na prova, questões impossíves e vai por ai vai! Não faltam memes para divertir os internautas na internet. Afinal, podemos perder o ENEM, mas não perdemos a piada.
Masterchef Brasil
Coloca muito tompero e flango nos memes! As declarações de Jiang Pu, a competidora favorita da internet, turante o programa repertutiram e ganharam vários memes. Afinal, não dá para resistir a tanta fofura, não é? E a zueira continuou na final do reality show culinário. Nada escapou aos olhos atentos dos internautas, como o programa ser gravado e não ao vivo como estava sendo divultado a demora para abrir o envelope do ganhador pela apresentadora Ana Paula Padrão.
E terminamos aqui a lista dos melhores memes de 2015 que passaram por aqui, no Brasil. A todos um Feliz Natal e até a próxima publicação.
Uma notícia que andou preocupando alguns usuários do Google Chrome desde hoje é que descobriram uma maneira de derrubar uma aba do navegador apenas adicionando um link em uma página. Nem é necessário clicar no link, só acessar a página aonde se encontra o link já e ó suficiente para fazer o estrago. Segue o copy & paste do http://www.tecmundo.com.br/google-chrome/77873-faca-aba-chrome-travar-totalmente-link.htm com algumas adições que explica melhor essa brincadeira.
Você se lembra de quando um bug no iOS foi divulgado (veja também aqui) e fez com que milhares de pessoas sofressem simplesmente pela presença de alguns caracteres em árabe nos sites. A confusão foi imensa, mas já pensou em como seria ainda mais caótico um mundo em que as pessoas conseguem fazer com que seu navegador trave somente por inserir um link em uma página carregada nele em qualquer sistema operacional?
Pois um usuário do Reddit chamado jlblatt descobriu uma falha bem interessante no Google Chrome. Com a inserção de determinados códigos na fonte de páginas, ele pode fazer com que as abas do Google Chrome sejam travadas assim que são carregadas. Você pode ver como isso funciona rapidamente.
Temos a aba do Chrome morto e, em seguida, o Firefox, que é imune a falha.
Clicando sobre este link, você pode ver exatamente o que acontece no Chrome. Trata-se de uma página criada pelo próprio jlblatt — acima deste parágrafo você pode conferir a diferença do carregamento entre Chrome e Firefox — para mostrar o que acontece nos navegadores.
O bug foi reportado para o projeto Chromium e já está sendo corrigido para a próxima versão do navegador. O crash ocorre por causa de uma sobrecarga de memória causada pela forma como os links são criados. Por razões de segurança, não há explicações públicas ainda de como criar outros links com o mesmo fim.
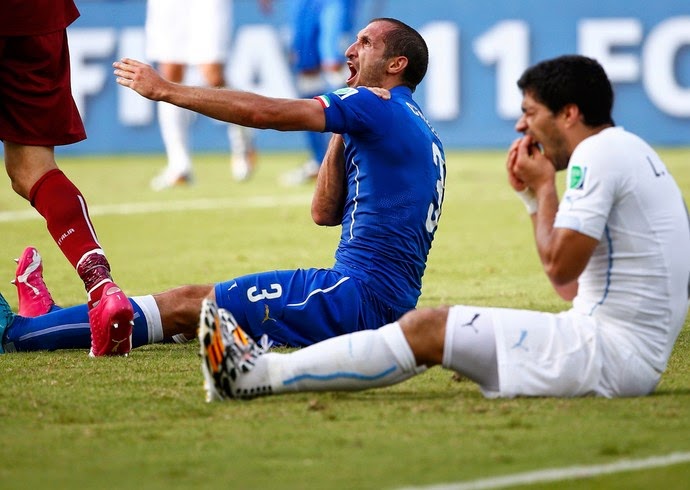
Um dos lances mais polêmicos desta copa do mundo aconteceu mesmo no jogo Uruguai X Itália quando o atacante Luis Suárez resolve dar uma provada no ombro do Chiellini. Só que a carne estava dura demais.
"Ai meu dente! Na próxima vez terei que levar para cozinhar antes de comer. Muito dura a carne.."
Luis Suárez surpreendeu o mundo do futebol ao voltar aos gramados menos de um mês após operar o joelho. Em um período menor ainda, ele jogou por terra a chance pela qual lutou de forma tão árdua. A mordida em Chiellini no confronto com a Itália acarretou uma suspensão por nove jogos, além de ser banido por quatro meses de qualquer atividade ligada ao futebol. É o maior gancho da história da Copa do Mundo. O "recorde" anterior era do italiano Mauro Tassotti, suspenso por oito partidas por ter quebrado o nariz de Luis Henrique, da Espanha, em 1994.
O atacante terá de cumprir os nove jogos de suspensão em jogos da seleção uruguaia, o que deve tirá-lo até de jogos da Copa América de 2015. De acordo com a chefe de comunicação da Fifa, Delia Fischer, após os quatro meses Suárez poderá disputar amistosos com a seleção e atuar normalmente pelo Liverpool, seu clube na Inglaterra.
Fora da Copa do Mundo, o jogador uruguaio pode recorrer. Porém, de acordo com o artigo 124 do Código Disciplinar da Fifa, o efeito suspensivo do recurso só é aplicável ao pagamento da multa de 100 mil francos suíços (cerca de R$ 250.000). A punição já vale para a partida das oitavas de final, entre Uruguai e Colômbia, sábado, no Maracanã. O Comitê Disciplinar enquadrou o jogador nos artigos 48 (conduta antidesportiva) e 57 (comportamento ofensivo e fair play) do código. O afastamento de qualquer atividade relacionada ao futebol por quatro meses é regulada pelo artigo 22 do Código Disciplinar.
O lance da mordida em Chiellini aconteceu aos 35 minutos do segundo tempo. Depois de cruzamento na área, Suárez fingiu que disputaria a bola com o zagueiro, mas mordeu o ombro esquerdo do italiano. O árbitro mexicano Marco Rodríguez nada viu e não puniu o uruguaio.
Essa não é a primeira vez que Luis Suárez está envolvido em um caso de mordida em um companheiro de profissão. Quando ainda jogava pelo Ajax, da Holanda, o uruguaio mordeu o atacante Bakkal, do PSV, em 2010. No ano passado, o jogador do Uruguai repetiu o ato jogando pelo Liverpool contra o zagueiro sérvio Ivanovic, do Chelsea. Por ser reincidente, pegou dez jogos de suspensão. Todos os casos anteriores foram levados em consideração para a aplicação da pena.
- Esse comportamento não pode ser tolerado em nenhuma competição, muito menos na Copa, com os olhos do mundo voltados para a competição - afirmou Claudio Sulser, presidente do comitê disciplinar da Fifa, em comunicado lido no briefing diário promovido pela Fifa no auditório do Maracanã.
De acordo com o jornal uruguaio "Ovación", a estratégia de defesa dos uruguaios baseou-se na argumentação de que não houve mordida, mas apenas um choque casual de jogo, sem poder precisar exatamente se no ombro, na nuca ou no pescoço do defensor italiano. Além disso, a defesa sugeriu que o defensor italiano já tinha uma lesão no ombro.
Ainda segundo a publicação uruguaia, foram apresentados vídeos, fotos e textos jurídicos para defender o jogador, que ficou em Natal e não deu qualquer tipo de declaração. Já o diário “El Observador” informou que uma carta de 17 páginas foi apresentada ao tribunal.
Nada disso, porém, serviu para convencer o comitê formado por 19 integrantes, muitos deles de países sem grande tradição no futebol. O presidente é o suíço Claudio Susler, o vice é Kia Tong Lim, de Singapura. E os demais são de Venezuela, Paraguai, Congo, Estados Unidos, África do Sul, Argélia, Eslovênia, Irlanda do Norte, Tonga, Equador, Panamá, Ilhas Cayman, Ilhas Cook, Paquistão, Suécia e Austrália.
Ou seja, ele nem pode mais pisar no Maracanã neste sábado e ainda ganhou "férias forçadas" do Liverpool por quatro meses e nem recurso pode botar ele de volta para copa.
Quem está mais aliviado são os Colombianos que irão enfrentar o Uruguai na próxima partida.
"Cancelem la encomienda. Suárez fue para la carrociña!" - Técnico Colombiano
Não foi desta vez que teremos o Hoverboard. Mas o tênis ainda está garantido.
Sobre a notícia de ontem, realmente o site e-farsas acertou dizendo que é falso. Tanto que o próprio Dr. Brown/Christopher Lloyd enviou um vídeo do site que originou a brincadeira, o Funny or Die que disponibilizo abaixo:
Esta semana, começou a circular pela internet um vídeo que mostra um hoverboard de De Volta para o Futuro II aparentemente voando. Havia muitas pistas de que isto era falso, e o Funny or Dieenfim admitiu estar por trás deste viral. Mas nós ainda não sabemos ao certo por que eles fizeram isso.
“Se nós inspiramos uma pessoa a entrar nas ciências do hoverboard, considero isto uma vitória”, diz Christopher Lloyd, que interpretou o Dr. Brown, no vídeo de “desculpas”. “Torço que hoverboards sejam mesmo reais um dia. Vão! Façam isso acontecer! Por todos nós! Deus te abençoe.”
A pegadinha inclui até um site bastante profissional para a empresa fictícia HUVr Tech, que ajudou a enganar os desavisados. O domínio só foi registrado em 25 de novembro de 2013, pouco tempo para uma empresa com uma tecnologia tão revolucionária.
Aparentemente, o objetivo era dar de presente um hoverboard não-funcional para quem visitar a página do Funny or Die no Facebook: “vamos escolher aleatoriamente entre os que comentarem sobre este vídeo nas próximas 24 horas para ganhar um HUVr Board assinado por todo o elenco”. Isso inclui Tony Hawk, Moby, Billy Zane e o próprio Christopher Lloyd, entre outros.
Parece um motivo fraco para tanto esforço. Se isso fosse uma propaganda para a Mattel, até faria sentido: em 2012, a empresa lançou uma réplica do Hoverboard que custava US$ 120. Claro, ele não voava, mas prometia “deslizar sobre a maioria das superfícies”. Só que nem isso ele conseguia fazer:
Ele não desliza. Nem um pouco. Nem suavemente, nem bruscamente, nem nada. Não há qualquer deslizamento de qualquer espécie, porque isso é apenas um pedaço de plástico com um compartimento de pilha AA e efeitos sonoros do filme…
No fim, foi só uma pegadinha que acabou decepcionando nerds retrofuturistas como eu, mesmo que apenas por um breve momento.
Esta não é a primeira vez que o mundo é enganado com a promessa de hoverboards. Em 1989, o diretor de De Volta para o Futuro II foi à televisão e declarou que hoverboards eram reais. “Eles são uma realidade há anos, mas entidades parentais não permitem às empresa de brinquedo fabricá-los”, insistiu Robert Zemeckis. “Mas nós conseguimos pôr as mãos em alguns deles, e vamos colocá-las no filme.” Claro que era mentira – assim como o viral.
Bom, fazer o que. Agora que já foi confirmada a farsa, só resta dizer o futuro quase chegou.
Alguém lembra daquele bug em que as Smart TVs da Samsung 'assistam você'? Isso era só o início e já encontraram uma botnet que teve uma participação de uma geladeira inteligente. Ao ser infectada o equipamento começou a enviar emails indesejáveis para tudo quanto é canto.
A "internet das coisas" promete um futuro muito conveniente, com todos os aparelhos domésticos conectados, com capacidade de comunicação e extremamente inteligentes. Do outro lado da moeda está uma descoberta da empresa de segurança Proofpoint, que descobriu que pelo menos uma geladeira inteligente já está sendo usada como parte de uma botnet, uma grande rede de computadores infectados que podem ser controlados remotamente para fins maliciosos. No caso, o uso foi para distribuição de spam.
A falha destes novos aparelhos é que eles não possuem proteção contra malware, o que permite que cibercriminosos facilmente se aproveitem desta falha de segurança para comandar remotamente os aparelhos e utilizá-los para qualquer fim.
O relatório da Proofpoint aponta que os cibercriminosos também foram capazes de controlar roteadores, centrais de multimídia e televisões inteligentes.
O ataque foi capaz de distribuir 750 mil e-mails, disparando 100 mil por vezes, três vezes ao dia, com apenas 10 mensagens sendo enviadas por cada endereço de IP, o que dificulta o bloqueio.
Cerca de 25% dos e-mails foram enviados por aparelhos que não eram computadores convencionais ou celulares e tablets, mas é a primeira vez que é documentado o uso de eletrodomésticos em ciberataques. Isso não significa que eles nunca ocorreram anteriormente, mas que não haviam sido detectados.
Segundo a Proofpoint, a maior parte dos aparelhos domésticos afetados não sofreram com um ataque sofisticado. Eles foram vítimas de senhas fracas que os deixaram vulneráveis em redes públicas e abertos a este tipo de ataque.
David Knight, da Proofpoint, avisa que a chegada da Internet das Coisas pode piorar a situação das botnets. "Elas já são um grande problema de segurança e o surgimento dos 'thingbots' só pode piorar. Estes aparelhos são mal-projetados e os consumidores não têm como detectar ou corrigir as infecções que acontecerem", explica ele.
Então segue a mesma recomendação, se tiver um roteador que seja um bom firewall, reforce a segurança nele para evitar que qualquer equipamento comece a enviar emails. Mesmo que o provedor esteja utilizando a política da porta 25. Não é bom deixar a sua TV ou qualquer outro eletrodoméstico inteligente acesse qualquer site por aí e apliquem qualquer atualização que aparecerem nos seus equipamentos.
Eu poderia ter publicado antes mas esta sexta foi tão cheia que só deu tempo de ver as notícias com mais calma para publicar aqui nesta noite.
Esse aplicativo é fake mesmo.
Nesta sexta o tão polêmico aplicativo Tubby, que seria a versão masculina do Lulu, no qual os homens deixariam notas em mulheres que, nem saberiam que já estavam lá(Igual ao outro aplicativo de forma inversa), foi lançado com direito a vídeo e tudo, conforme mostrado abaixo:
Era para ser uma mensagem de um investidor coreano a não ser por um pequeno detalhe, ao ativar as legendas em Coreano, a verdadeira tradução aparece:
“Olá, meu nome é Pyong Lee, da cuboX. Sério, caras, que vocês caíram nessa bobagem? 2014 está chegando e ainda tem gente querendo regredir para a 6ª série dando nota para pessoas do sexo oposto. Droga, pessoas não são objetos e a intimidade de um relacionamento, por pior que tenha sido, não pode ser exposta dessa forma! Esse tipo de aplicativo pode até ser “mera brincadeira”, mas dão as ferramentas para pessoas anonimamente fazerem estragos na imagem pública das outras, caso ainda mais grave nos dias atuais em que observamos intimidades filmadas por ex-namorados, por exemplo, vazando na rede e tendo repercussões drásticas… Sem falar no aspecto sexista, machista, heteronormativo e cruel dentro outros retrocessos que essa futilidade promove. Vocês já ouviram falar de respeito, intimidade e privacidade? Ou que tal deixar de ser babaca, imaturo, sem noção e qualquer coisa do tipo, hein? Olhem essas hastags rídículas: “#engoletudo”, “#comiporeducação”, “#gemebaixinho”, “#bacalhoada”, “#analgiratorio”. Não seja um imbecil. Trate as pessoas com respeito. Isso vale para a nossa grande mídia que nunca checa fonte de nada. Sério que caíram nessa? Entendedores entenderão. E para os que viram esse vídeo, façam o download na sexta e espero que se divirtam. Idealizado por Rafael Fidelis e Guilherme Salles com apoio e produção de Não Salvo (Cid) e cuboX (Pyong Lee e Hugo Severo).”
Ou seja, após a grande repercussão sobre o aplicativo nas redes sociais, com direito a matérias em sites como o G1, Olhar Digital, Tecnoblog, etc.. e com direito a liminar de um juiz do TJ-MG proibindo o aplicativo, somando a mais de 150 mil mulheres que, fizeram no Tubby o mesmo que muitos homens, o que inclui dono do blog (Sério, não pedi para entrar no Lulu e apenas a Regi pode me avaliar, então fiz o descadastro), que saíram do Lulu e um monte de homens querendo fazer a sua 'vingança'. Além de vários internautas assistindo essa história toda na arquibancada. Todos descobriram que foram 'trollados' com a ajuda do Cid do Não Salvo. O que mostra as seguintes coisas:
Mais uma vez não dá para acreditar em tudo que se lê na Internet. Isso é válido também para os jornalistas que acabaram caindo feitos patos na brincadeira e espalhou a notícia do Tubby nos principais sites de notícias, tornando o fato 'verdadeiro'.
Em alguma reportagem falaram que o aplicativo foi feito 'rápido demais' e desconfiavam de algo. Um aplicativo deste tipo levaria um pouco mais de tempo para desenvolver e utilizar as API do Facebook o que pode trazer suspeita de roubo de informações. Mas ninguém desconfiou que seria uma trollagem épica.
Tanto o Lulu, quanto o que seria o Tubby, acabam invadindo a intimidade de quem é do sexo oposto do usuário já que ele é adicionado só por ter o perfil do Facebook o que seria também uma violação de privacidade por conta das notas e já houve caso de estudante entrar com o processo por conta disso.